ServiceNow Japanは2026年10月、エージェンティックAIセキュリティの実態に関する調査レポート「The State of Agentic Security(エージェンティックAIセキュリティの現在地)」の日本語版を公開した。同調査は、エージェンティックAIセキュリティの実態を明らかにするため、同社がマーケットリサーチ会社の米Phronesis Partnersと共同で実施したもの。世界20カ国・8業種において、テストではない本番環境でAIエージェントを稼働させている企業のセキュリティやAIガバナンス戦略の意思決定者3766人(うち日本200人)を対象に行われた。
調査の結果、エージェンティックAIの急速な普及に対して、組織のガバナンスが追いついていない実態が浮き彫りとなった。AIエージェントは過剰な権限を蓄積しやすく、影響範囲がIT領域のみならずOT(制御技術)や医療機器などのフィジカルシステムにもおよぶため、攻撃対象領域が拡大している。しかし、大半の組織は本番環境下にある全エージェントを把握できておらず、リスクや挙動を一元的に管理する責任者が不在のケースも目立っている。
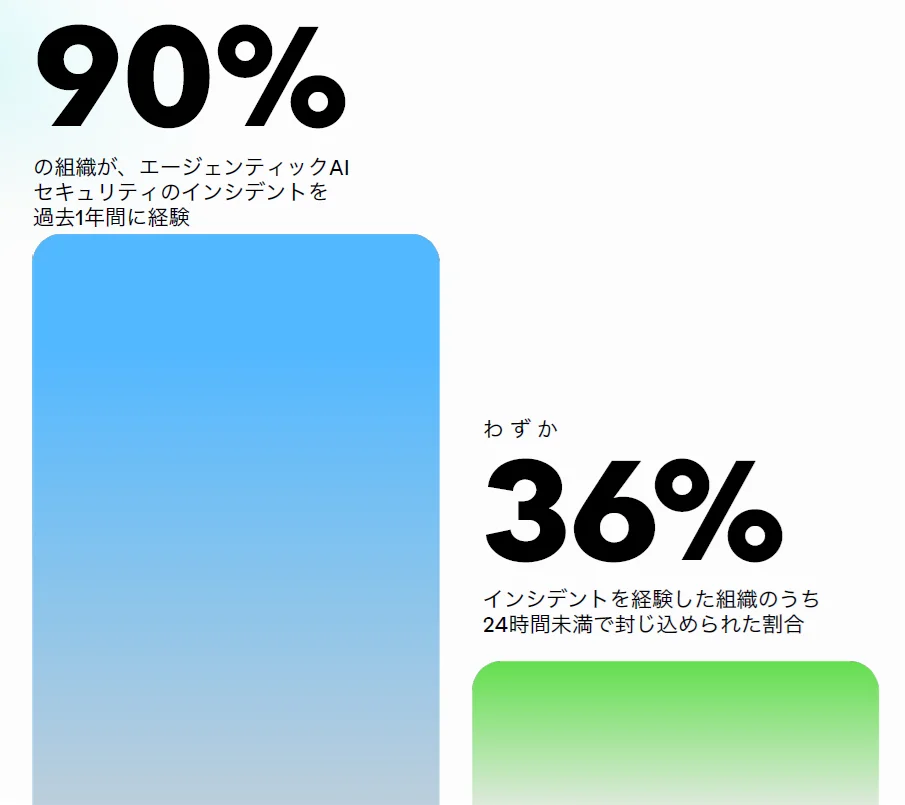
同調査では、セキュリティ態勢の自己評価と実態に大きなギャップがあることが判明した。56%の組織が自社のエージェンティックAIセキュリティを「確立している」と評価する一方で、過去1年間にインシデントを経験した組織は90%に上った。うち24時間未満で封じ込められた割合は、わずか36%にとどまった(図1)。
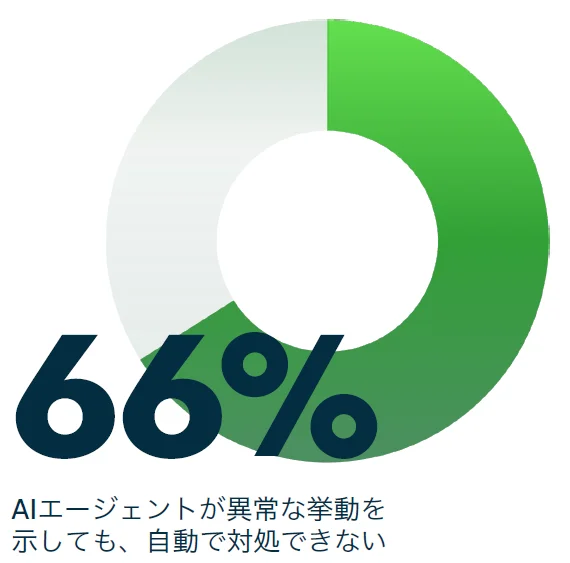
さらに、AIエージェントが関与したOT(Operational Technology:運用技術・制御技術)やフィジカルシステムでのインシデントを経験した組織は76%に達し、異常な挙動に対して自動で対処できない組織は66%におよんでいる(図2)。
求めに応じて完全な監査証跡を提示できる組織も半数以下にとどまるなど、アカウンタビリティの遂行が困難な状況にあるようだ。
こうした現状を受け、同社はレポート内で、客観的な統制基準に基づく「立証可能なセキュリティ態勢」を築くための5つのアクションを提言している。具体的には、(1)AIエージェントのアクセス範囲の継続的なマッピング、(2)設計前からのセキュリティ組み込み、(3)AIエージェントやIDの一元的な可視化、(4)証跡の確実な記録と保持、(5)組織全体を担う責任者の指名である。ガバナンス整備を上回るスピードでAIの導入が進む中、潜在的リスクが実害をもたらす前に、組織全体で体系的な対策を講じることが求められている。
2026年10月29日 10時00分 公開
2026年10月29日 10時00分 更新
UPDATA、BtoBビジネスイベント「OUTCOME2026」開催
成果課金、FDEなど多彩なテーマを…
カスタマーサクセス・アワード2026検証
最終エントリー3社の取り組みに見る 「大企業のカスタマーサクセス」実践…
NECなど3社の最新事例を検証
カスタマーサクセス・アワード2026検証
教員同士の学びあいを定着力に変えるCSの取り組み コミュニティで「顧客…
ベネッセコーポレーション
カスタマーサクセス・アワード2026検証
データを顧客への「提案力」に変える! ハイタッチ支援を支える仕組みと人…
NTTドコモビジネス
カスタマーサクセス・アワード2026検証
カスタマーサクセスを「現場任せ」にしない 大企業ならではの課題を解消す…
NEC
IDOM、商談AI基盤にAgentforce採用、年間60億円創出狙う
「自動追客AIエージェント」導入

 新規登録
 ログイン